

Spis treści
Trump Mobile, czyli przedsięwzięcie telekomunikacyjne sygnowane nazwiskiem rodziny Trumpów znalazło się w centrum kolejnych kontrowersji. Tym razem chodzi o cyberatak, który mógł narazić klientów na utratę prywatności. Sprawa zwraca uwagę nie tylko ze względu na bezpieczeństwo danych, lecz także na sposób, w jaki firma miała zareagować na zgłoszenie incydentu. To kolejny problem dla projektu, który już wcześniej wzbudzał zainteresowanie za sprawą smartfona T1 Phone i okoliczności jego promocji.
Atak hakerski na Trump Mobile. Dane 3615 osób w niepowołanych rękach
Jak informuje Straight Arrow News, grupa cyberprzestępcza BYOD przyznała się do włamania do systemów powiązanych z Trump Mobile i opublikowania przejętych informacji w dark webie. Ujawniona baza ma zawierać dokładnie 3615 rekordów, a wśród nich znalazły się imiona i nazwiska, adresy e-mail, numery telefonów, adresy zamieszkania, a także dane dotyczące zamówień oraz szczegóły usług telekomunikacyjnych.
Straight Arrow News skontaktował się z osobami, których dane pojawiły się w zbiorze i część z nich potwierdziła, że informacje są prawdziwe, jednak niektórzy rozmówcy twierdzili, że nigdy nie korzystali z usług Trump Mobile. Według ustaleń w bazie znalazły się również osoby, które rozpoczęły proces zamawiania usługi, ale go nie ukończyły. Oznacza to, że sam wpis w przejętym zbiorze nie musi świadczyć o tym, że dana osoba była aktywnym klientem operatora.
Wśród ujawnionych informacji miały znajdować się również dane osób związanych z Trump Organization. Jedną z nich jest Eric Brunnett, wiceprezes i dyrektor ds. informatycznych organizacji, którego obowiązki zawodowe obejmują także kwestie bezpieczeństwa IT. W bazie miał pojawić się ponadto Nicholas Hayes, który rownież jest pracownikiem Trump Organization. Potwierdził on dziennikarzom, że w przeszłości korzystał z Trump Mobile, ale już tego nie robi. Według opisywanych ustaleń w ujawnionym zbiorze nie znaleziono natomiast danych członków rodziny Trumpów.
Jak doszło do włamania i co zrobiła firma?
Według relacji przedstawionej przez BYOD do przejęcia danych miało dojść za pośrednictwem pracownika Liberty Mobile, czyli firmy z siedzibą na Florydzie, która jest powiązana z obsługą Trump Mobile. Cyberprzestępcy twierdzą, że komputer pracownika został zainfekowany złośliwym oprogramowaniem, które umożliwia zdalny dostęp do urządzenia. W ten sposób mieli uzyskać możliwość dotarcia do systemów związanych z operatorem działającym pod marką Trump Mobile.
Jeszcze większe obawy budzi deklaracja grupy, według której dostęp do zaplecza firmy nie został zablokowany nawet po zgłoszeniu incydentu. BYOD utrzymuje, że nadal może przeglądać panel administracyjny, a na potwierdzenie swoich słów przekazało Straight Arrow News zrzut ekranu przedstawiający dane klienta. Jeśli te twierdzenia są prawdziwe, to problem może wykraczać poza jednorazowy wyciek i wskazywać na utrzymujące się ryzyko dla informacji przechowywanych w systemach operatora.
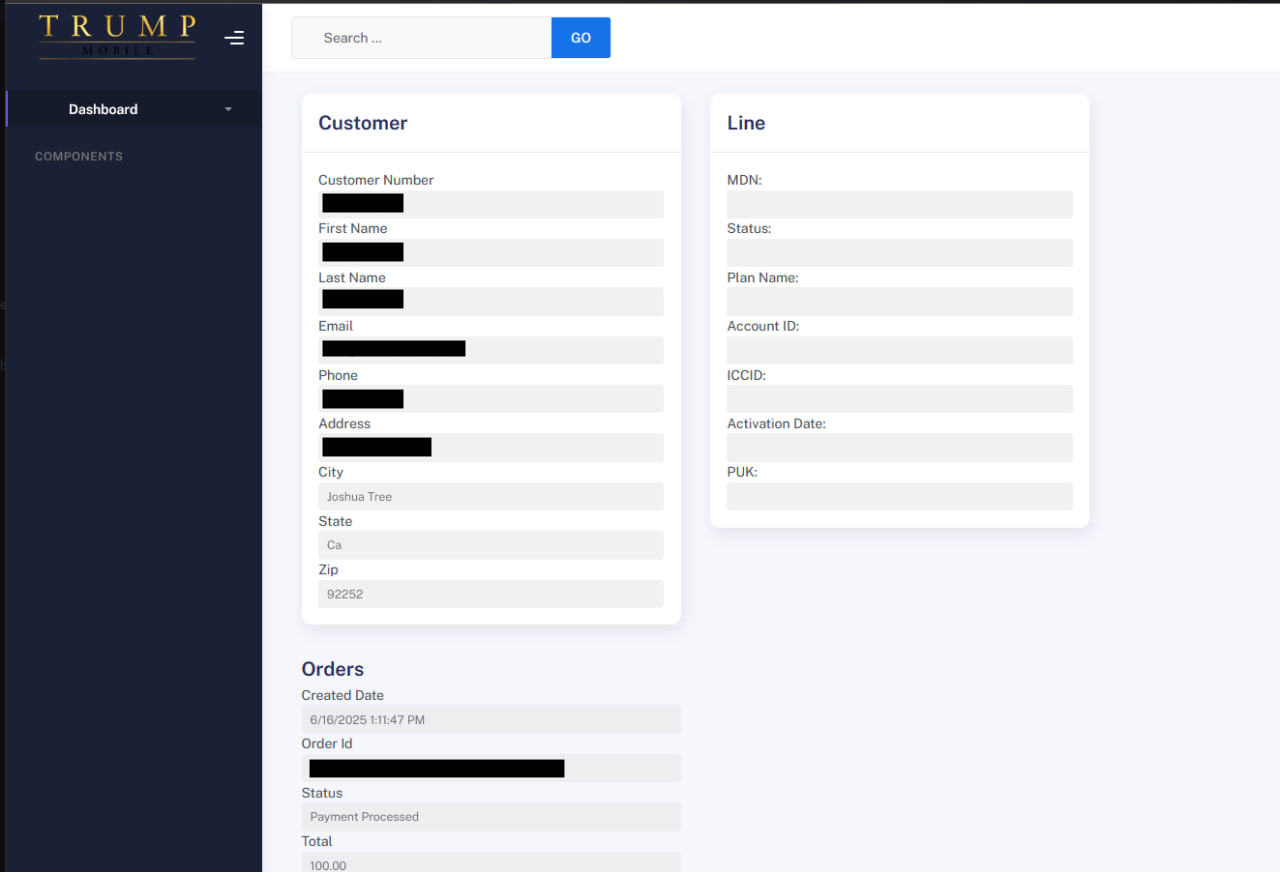
Kontrowersje wzbudza również rzekoma odpowiedź firmy na informację o włamaniu. Według BYOD przedstawiciele Trump Mobile mieli stwierdzić, że nie dysponują zespołem, który mógłby zająć się takim incydentem, a osoby włamujące się do systemów określić mianem terrorystów. Grupa następnie opublikowała w dark webie własny komunikat, w którym przekonywała, że dane wszystkich 3615 osób są dostępne dla innych użytkowników i zachęcano ich do przeglądania przejętych informacji.
Należy jednak zachować ostrożność w ocenie tych doniesień, ponieważ opis reakcji firmy, sposób przeprowadzenia ataku oraz deklaracje dotyczące dalszego dostępu pochodzą z relacji cyberprzestępców. Straight Arrow News zwrócił się do Trump Mobile o komentarz, ale według publikacji nie otrzymał odpowiedzi. Firma nie potwierdziła więc publicznie przedstawionej przez BYOD wersji wydarzeń.
3615 rekordów to niewiele. Jest jednak ważne zastrzeżenie
Liczba ujawnionych rekordów może wydawać się zaskakująco mała w przypadku przedsięwzięcia telekomunikacyjnego promowanego nazwiskiem urzędującego prezydenta Stanów Zjednoczonych. Nie należy jednak automatycznie uznawać jej za pełną liczbę klientów ani traktować jako wiarygodnego miernika popularności całego projektu. Trump Mobile działa jako operator wirtualny, czyli MVNO, który korzysta z infrastruktury innych sieci komórkowych, a jego oferta obejmuje również smartfon T1 Phone.
Istotne jest rozróżnienie pomiędzy osobami korzystającymi z usług komórkowych a klientami, którzy wpłacili depozyt na telefon. W maju 2026 roku pojawiły się informacje, że ponad 590 tys. osób wpłaciło po 100 dolarów, aby zarezerwować T1 Phone. Ta liczba dotyczy jednak deklarowanych rezerwacji urządzenia, a nie aktywnych użytkowników usług telekomunikacyjnych. Nie można więc bezpośrednio porównywać jej z bazą 3615 rekordów, którą miała przejąć grupa BYOD.
Nawet jeśli ujawniony zbiór obejmuje stosunkowo niewielką liczbę osób, to potencjalne konsekwencje pozostają poważne. Połączenie danych kontaktowych, adresów zamieszkania i informacji o zamówieniach może ułatwiać przygotowanie ukierunkowanych wiadomości phishingowych, podszywanie się pod obsługę klienta czy inne próby wyłudzenia informacji. W przypadku osób, których dane rzeczywiście znalazły się w bazie, zagrożenie nie kończy się więc na samym opublikowaniu rekordów.
Trump Mobile musi zmierzyć się z pytaniami o bezpieczeństwo
Historia najnowszego ataku pokazuje, jak duże znaczenie dla firmy telekomunikacyjnej ma nie tylko sama ochrona systemów, ale też sposób reagowania na zgłoszone zagrożenia. Jeśli twierdzenia BYOD o utrzymującym się dostępie do panelu administracyjnego się potwierdzą, to konieczne może być dokładniejsze wyjaśnienie, jakie systemy zostały naruszone i jakie działania podjęto, aby zabezpieczyć dane klientów.
Na razie nie ma podstaw, by uznać wszystkie szczegóły relacji hakerów za niezależnie potwierdzone. Nie zmienia to faktu, że doniesienia o wycieku 3615 rekordów oraz wcześniejszy incydent dotyczący około 30 tys. osób stawiają Trump Mobile przed poważnymi pytaniami o bezpieczeństwo danych. Dla klientów najważniejsze będzie ustalenie, czy ich informacje rzeczywiście znalazły się w przejętych bazach i czy firma skutecznie ograniczyła możliwość dalszego dostępu do swoich systemów.

Źródło: Straight Arrow News
Chcesz być na bieżąco? Śledź ROOTBLOG w Google News!